


Cyberoperasjoner er en billig og lettvint måte for Russland å fremme egne interesser, fastslår Estlands etterretningstjeneste for utenlandsetterretning. I en åpen trusselvurdering gjennomgår tjenesten hvem som gjør hva i Russlands stadig mer aggressive cyberangrep mot Vesten.
Av KJETIL STORMARK / kjetil@aldrimer.no
For Putins regime er cyberoperasjoner et våpen som brukes for å bringe den interne opposisjonen til taushet, samt for å påvirke internasjonale organisasjoner og andre land, fastslår Estlands etterretningstjeneste.
Satser på cyberkrigføring
«Kremls føringer blir satt ut i livet av hackere, nettroll og cyberkriminelle som i utgangspunktet ikke ser ut til å ha noen forbindelser til statlige strukturer, men som er helt sentrale for gjennomføring av Russlands informasjonskrigføring», skriver tjenesten i sin trusselvurdering som nylig ble publisert.
Og legger til:
«Gjennom årene, har Russland jevnlig investert i utvikling av sin cyberkapasitet. Russland legger vekt på at cyberkrigføring og spionasje er like viktige virkemidler som konvensjonelle, militære kapasiteter. Gjennom dette grepet har Russland blitt en av verdens ledende aktører på cyberspionasje».
Esterne påpeker at i tillegg til Russlands cyberspionasje, er det viktig å også følge med på Nord-Koreas bruk av løsepengevirus og annen finansiell svindel, samt kinesisk industrispionasje.
Følger arbeidstiden i Moskva
Estlands etterretningstjeneste fastslår at det er både tekniske bevis og indisier som gjør at vestlig etterretning ser tydelige fotavtrykk etter russiske hackerangrep internasjonalt.
«Selv om Russlands spesielle avdelinger for cyberoperasjoner er teknisk avanserte og dyktige til å skjule spor, er det flere ting som etterlater ingen tvil om hvor angrepene kommer fra. Det er ganske åpenbart at arbeidet normalt foregår i ordinær kontortid i tidssonen for Moskva- og St. Petersburg-området, og der virksomheten opphører på russiske helligdager. I tillegg inneholder deler av kildekoden ofte spor av russiske ord og skrifttegn», heter det i trusselvurderingen.
Fire statlige aktører
Deretter foretar tjenesten følgende gjennomgang av Russland som trusselaktør i cyberdomenet.
(Artikkelen fortsetter under bildet.)
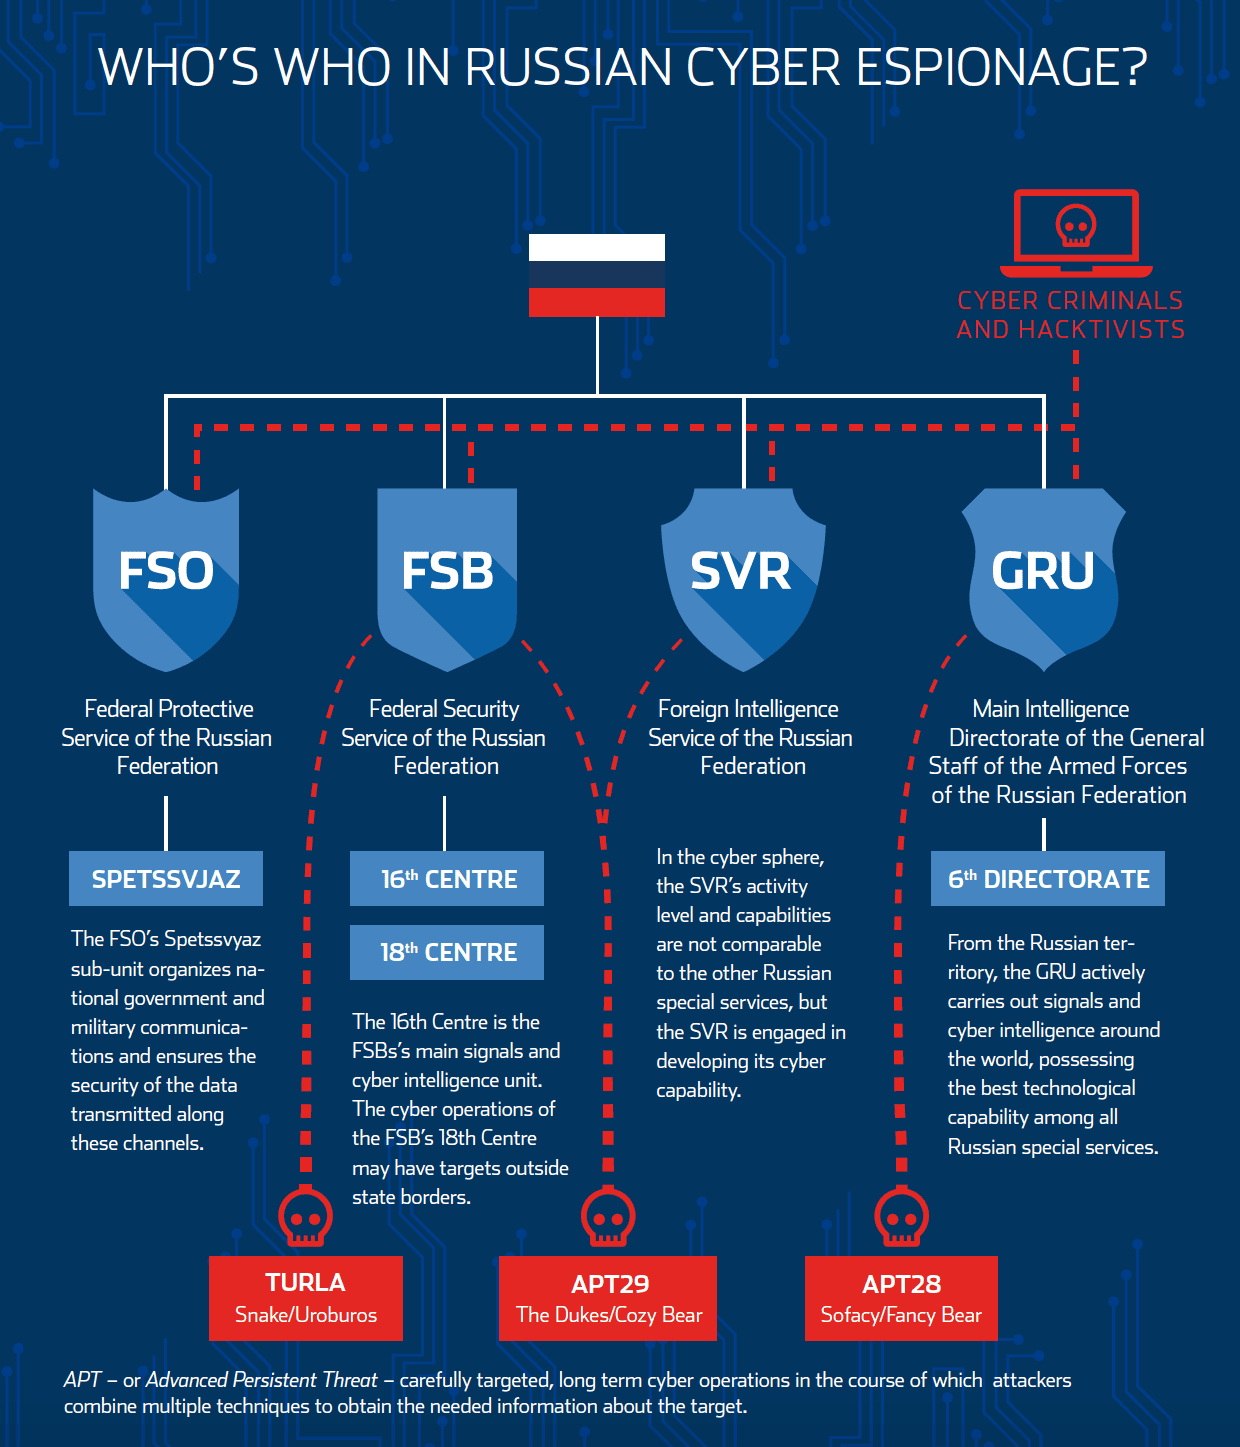
I Russland er det fire statlige aktører som er ansvarlig for landets cyberkapasiteter.
- FSB – Russlands føderale sikkerhetstjeneste, som også har primæransvar for etterretningsoperasjoner rettet mot Russlands naboland
- GRU – Russlands militære etterretningstjeneste
- SVR – Russlands etterretningstjeneste for utenlandsetterretning
- FSO – Russlands føderale byrå for å ivareta kommunikasjonssikkerhet
APT-GRUPPENE
Det finnes flere russiske «private» hacker- og cybergrupper som utfører oppdrag for den russiske staten. Dette blir kalt APT-grupper (APT = Advanced persistant threat), som tilsier at gruppen(e) blir vurdert å representere en vedvarende, alvorlig trussel i cyberdomenet.


De mest kjente gruppene er:
- APT28 (Sofacy/Fancy Bear), som jevnlig utfører oppdrag for Russlands militære etterretningstjeneste GRU.
- APT29 (Cozy Bear/The Dukes) utfører oppdrag både for Russlands sikkerhets- og etterretningstjeneste FSB og SVR, Russlands tjeneste for utenlandsetterretning.
- SNAKE (Turla), som jevnlig utfører oppdrag for Russlands sikkerhets- og etterretningstjeneste FSB.
Angrep mot dopingbyrå og IOC
Estlands etterretningstjeneste peker på at det var GRU som stod bak cyberangrepene mot det internasjonale antidopingbyrået World Anti-Doping Agency (WADA) i september 2016 samt mot den internsjonale OL-komiteen IOC i forrige måned. Denne helgen ble det dessuten kjent, gjennom blant annet en nyhetsmelding fra Reuters, at nettsidene til Sør-Koreas arrangementskomite for OL ble hardt rammet av et nettangrep samtidig med at åpningsseremonien fant sted fredag. Men arrangementskomiteen har inntil videre besluttet, i samråd med IOC, å ikke gå ut med informasjon om hvor angrepet hadde sin opprinnelse fra.
«Det er ikke vanskelig å finne Russlands motivasjon bak slike angrep, gitt de nylige og omfattende dopingavsløringene som har rammet russiske idrettsfolk», skriver den estiske etterretningstjenesten i den åpne trusselvurderingen om angrepene i september 2016 og i januar i år.
Og legger til:
«Dette er nøye utvalgte, langsiktige cyberoperasjoner der angriperne bruker en serie ulike teknikker for å få tak i den informasjonen de ønsker om angrepsmålet. Slike operasjoner er komplekse og ressurskrevende. Dette gjør at slike operasjoner normalt sett ikke er innenfor rekkevidde for mindre grupper og enkeltstående aktører. Det er derfor normalt russiske statlige aktører og interesser som står bak APT-grupperinger.»
ARBEIDSFORDELINGEN
Slik er ansvarsfordelingen mellom de fire ulike sikkerhets- og etterretningsbyråene og -tjenestene i Russland:
FSB
Den føderale sikkerhetstjenesten til Russland, FSB, er den mest direkte arvtakeren etter den sovjetiske etterretnings- og sikkerhetstjenesten KGB. FSB er ikke bare opptatt av kontraetterretning, dvs å forebygge andre lands spionasje mot Russland. FSB overvåker og monitorerer også Russlands informasjonssystemer. FSB har ansvar for etterretningsvirksomhet i alle av Russlands naboland. FSB gjennomfører også operasjoner utenlands, i andre land, i samarbeid med utenlandsetterretningen SVR.
(Artikkelen fortsetter under bildet.)
FSB har meget vide fullmakter til å foreta avlytting og annen kommunikasjonskontroll for å ivareta intern sikkerhet i Russland, og har utviklet et eget system som heter SORM for dette formålet. Alle selskaper som driver informasjonssystemer i Russland må være tilsluttet SORM samt dekke kostnadene knyttet til driften av overvåkingssystemet. FSB har også utstrakt samarbeid med det statlige medieovervåkingsbyrået Roskomnadzor samt Innenriksdepartementets cyberkrimenhet, kalt Direktorat K.
FSO
Det føderale byrået for kommunikasjonssikkerhet, FSO, har arvet ansvaret fra KGB for å ivareta sikkerheten for Russlands GAS Vybory valgsystem. Oppgaven til FSO er å ivareta krypterte kommunikasjonslinjer, eksempelvis mellom Kreml og stabene til ulike militærdistrikt i Russland, samt beskytte viktige statshemmeligheter. Spetssvyaz, som tidligere lå under FAPSI (det føderale byrået for regjeringens informasjonssystemer) og i en kort periode under FSB, har operert under FSO-jurisdiksjon siden 2004 og er det viktigste kompetansesenteret for utvikling av FSOs cyberoperasjoner. Spetssvyaz har ulike underavdelinger som beskytter ulike deler av regjeringen kommunikasjonssystemer.
SVR
Russlands tjeneste for utenlandsetterretning, SVR, driver – ifølge den estiske trusselvurderingen – i hovedsak humint-operasjoner i utlandet, dvs menneskebasert etterretningsinnhenting. Men en svært viktig og voksende tilleggskomponent er SVRs cyberoperasjoner. SVR fokuserer i hovedsak på innhenting av strategisk etterretning, herunder kartlegging av svakheter, intensjoner og kapasiteter hos NATOs medlemsland og andre land som blir vurdert å kunne representere en trussel for Russland.
GRU
Etterretningsdirektoratet til Generalstaben til Russlands militære styrker, GRU, er den eneste militære etterretningstjenesten. GRU anvender alle disipliner i sitt innhentingsarbeid, inkludert cyber- og signaletterretning.
Sjette direktorat i GRU, som koordinerer GRUs signaletterretning, gjennomfører sitt arbeid fra ulike lokasjoner i Russland og ved landets utenriksstasjoner (ambassader/konsulater) i utlandet. Ved hjelp av sine kapasiteter for innhenting både av signaletterretning (SIGINT) og annen elektronisk etterretning (ELINT), kombinert med høy kompetanse på kryptosystemer, er GRU den av Russlands tjenester som holder det høyeste faglige nivået og har den best utviklede og mest omfattende operative evnen.
Les hele trusselvurderingen fra Estlands tjeneste for utenlandsetterretning.
***
Tips oss: Vet du noe om denne saken eller har du nyhetstips om andre saker du vil at vi skal skrive om? Ta kontakt med oss, enten på post@aldrimer.no eller via det krypterte kontaktskjemaet på våre nettsider. Dersom du ønsker å sikre deg komplett anonymitet – last ned TOR browser og gå inn på vår tipsplattform www.securileaks.org mens du er inne i TOR-browseren.

Kjetil Stormark
Kjetil Stormark er en journalist, forfatter og redaktør med mer enn 30 års journalistisk fartstid. Hans spesialområder er forsvars- og sikkerhetspolitikk, Forsvaret, politiet, terrorangrepene 22. juli 2011 spesielt og terrorisme generelt, etterretning, ekstremisme og historiske forhold fra den kalde krigen. Han har gjennomført mange dokumentarprosjekter, både som bøker og filmer. Stormark blir mye brukt som kommentator på stoffområder han dekker. Stormark er tidligere PR-rådgiver i byrået JKL Oslo. Stormark var presseråd for den norske FN-delegasjonen i New York da Norge var medlem av Sikkerhetsrådet i 2001-2002.
