


Ved hjelp av en virusinfisert e-post som ble mottatt og trolig åpnet av en politisk rådgiver, har hackere onsdag sendt ut tusenvis av farlige eposter fra en eller flere av Stortingets mailservere.
Av KJETIL STORMARK / kjetil@aldrimer.no, THORSTEIN KORSVOLD / thorstein@aldrimer.no og RUNE S. ALEXANDERSEN / rune@aldrimer.no
E-posten ble, etter hva Aldrimer.no får opplyst, sendt fra datamaskinen til politisk rådgiver Dagfinn Sundsbø fra Senterpartiet (Sp). Sundsbø opplyser til Aldrimer.no at han mottok e-posten som kan ha gitt hackerne tilgang til nettverket i går.
E-posten er et såkalt phishing- eller spearphishing-forsøk, der hackerne forsøker å infisere stadig flere datamaskiner i et stort tempo. Dette er mulig dersom brukere trykker på lenken i eposten.
Nedringt
Stortinget ble onsdag nedringt av personer og organisasjoner som hadde mottatt den påfallende eposten, som er ganske amatørmessig utformet.
«Din Nåværende passord utløper i de neste 24 timene, er du her ved rettet å vennligst klikk på ITS HELPDESK / tilbakestille passordet til ber tilbakestille passordet ditt, eller du vil miste tilgang til kontoen din snart passordet utløper.» heter det i e-posten som ble sendt ut fra Stortinget.
Avsenderne ønsket i tillegg å tvinge mottakerne av e-postene til å svare raskt, slik at de ikke hadde nødvendig tid til å tenke seg om.
«MERK: Påloggingen vil avsluttes etter 60 minutter. Svarene dine vil gå tapt hvis du ikke klikke på «ITS HELPDESK / tilbakestille passordet» -knappen før 60 minutter bortfaller . Det er ingen rask når 60 minutters økt er utløpt. Lagre omfattende kommentarer med jevne mellomrom og sjekke tid.» heter det nederst i den kortfattede e-posten.

Kan ha infisert nettverket
E-posten fra Stortinget inneholder et såkalt phishing-forsøk, et forsøk på å infisere et stort antall datamaskiner ved hjelp av forutgående spearphising, der hackerne forsøker å få tilgang til normalt troverdige servernettverk. Ved å infisere epostservere eller datamaskiner hos institusjoner med høy troverdighet, øker sannsynligheten for at mottakerne lar seg lure til å trykke på lenken(e) i den falske e-posten.
Ansvarlig redaktør i Aldrimer.no var en av mottakerne av e-posten fra Stortinget. Gitt at Aldrimer.no ikke har hatt kontakt med den aktuelle rådgiveren eller utvekslet e-post med denne, tyder mye på at hackerne kan ha lykkes med å infisere i alle fall deler av Stortingets nettverk før IT-avdelingen fikk stanset utsendelsene av e-postene.
– Beklager at jeg er blitt brukt
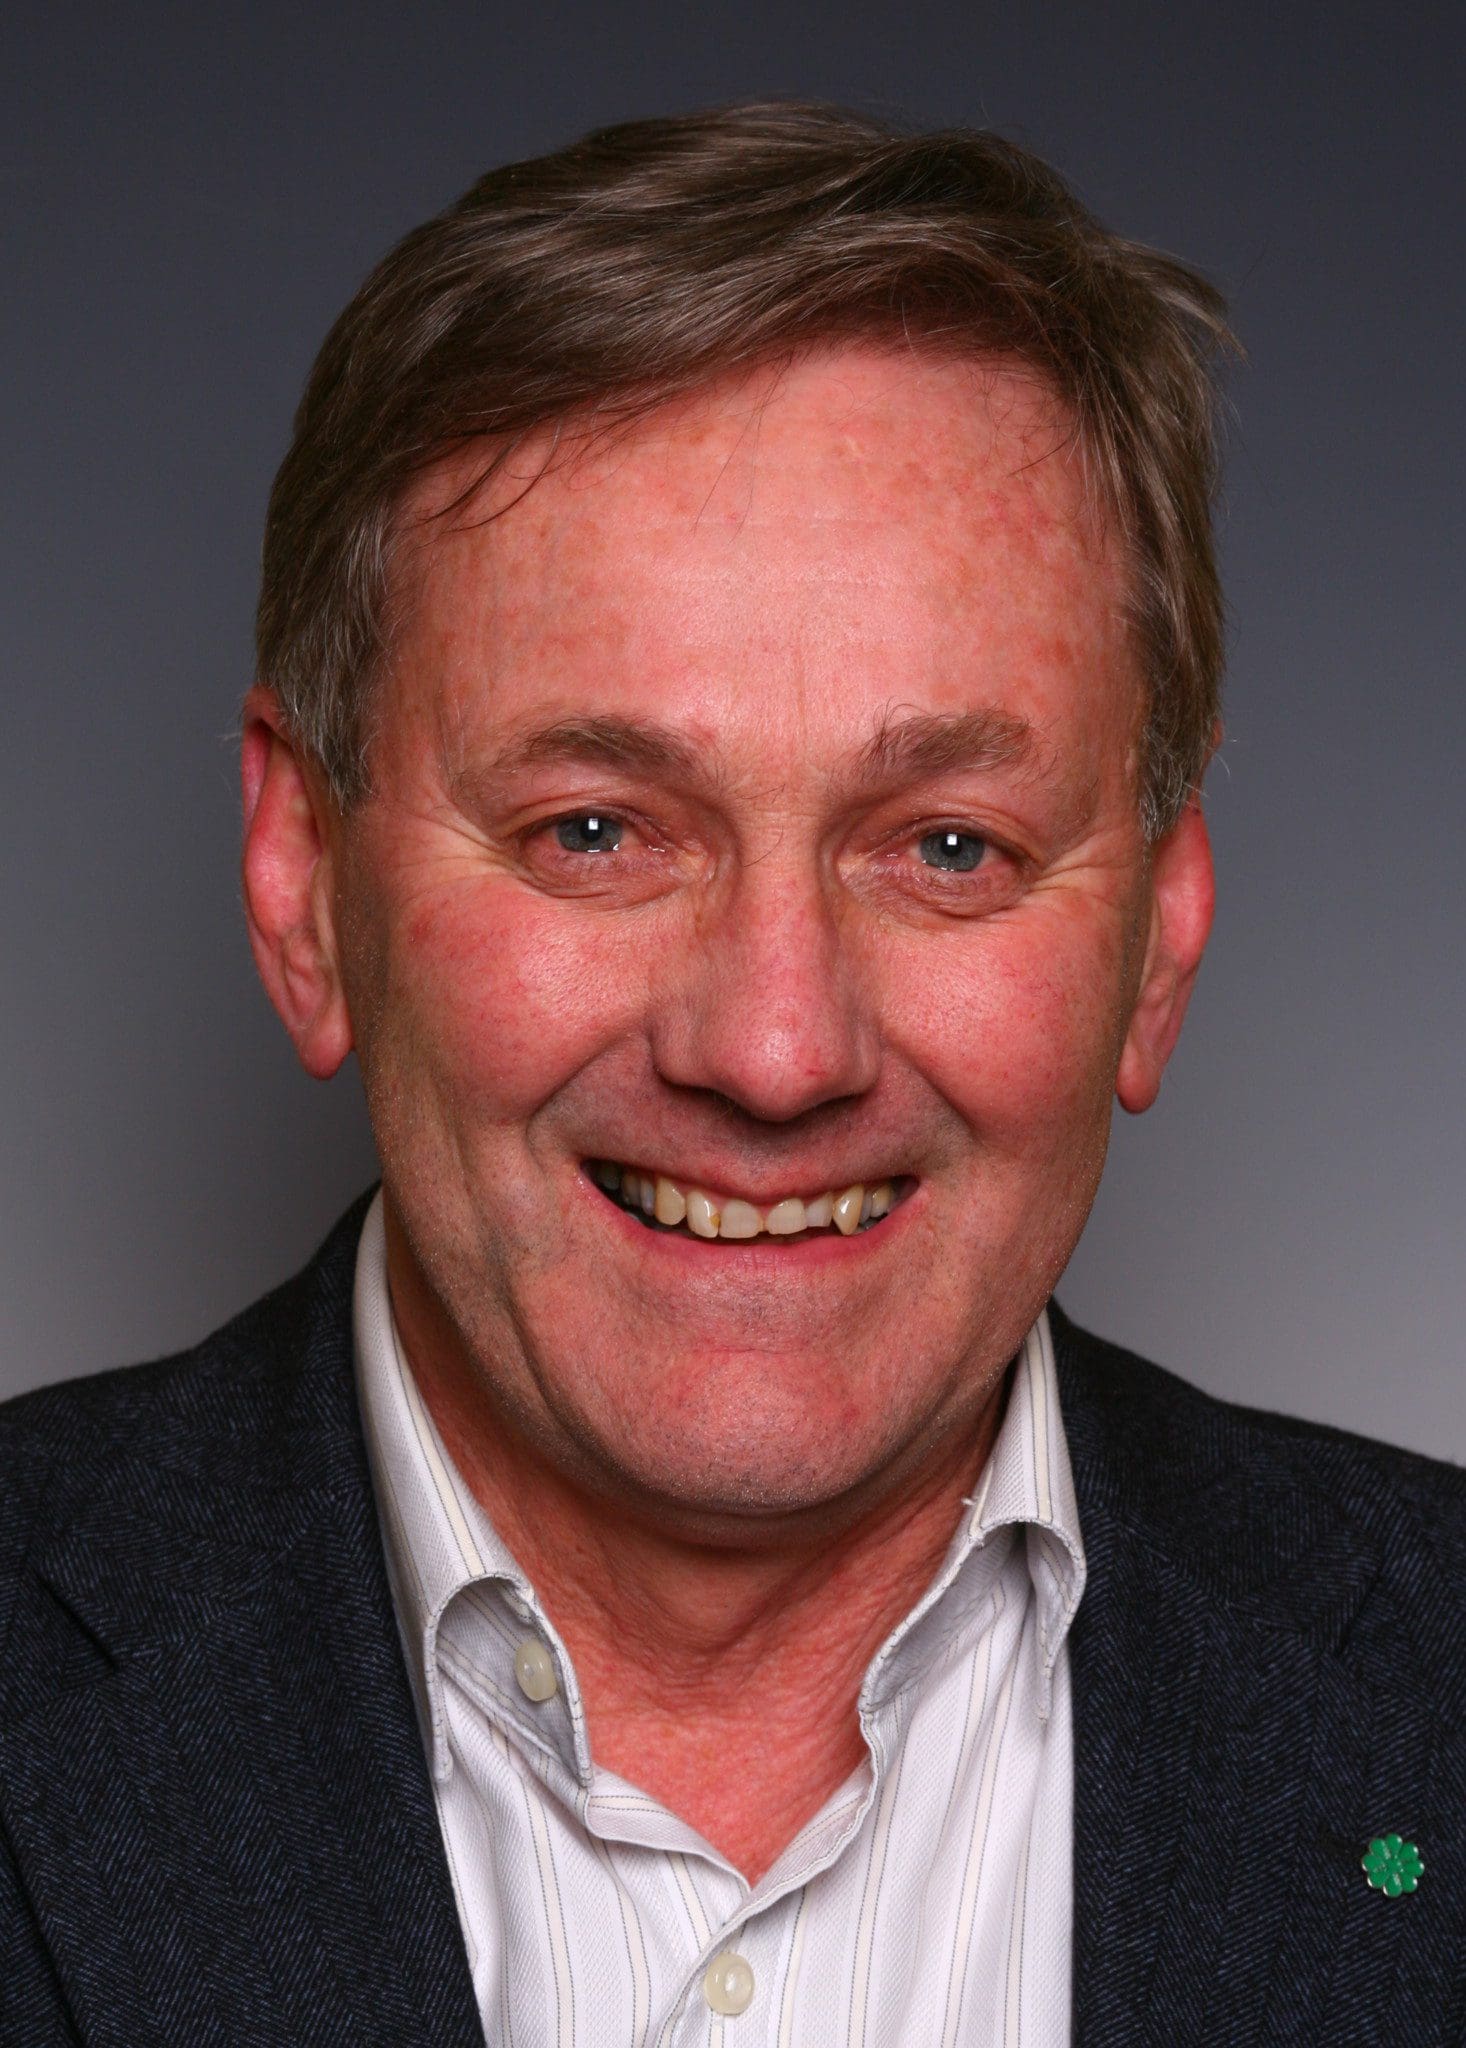
Politisk rådgiver Dagfinn Sundsbø (Sp), som fikk sin datamaskin infisert og misbrukt, sier til Aldrimer.no at han opplever hendelsen som ubehagelig.
– Jeg oppdaget problemet i går og ba om hjelp da. Men da var det bare på min datamaskin, da var det ingen andre som hadde fått noe. Det som skjedde, var at all inngående e-post gikk i papirkurven. Så ba jeg om hjelp til å se hvorfor det hadde skjedd. I dag begynte det å renne over av «spammail» ut fra min e-postkonto, sier Dagfinn Sundsbø til aldrimer.no.
– Jeg er glad at jeg er på en arbeidsplass hvor de har kapasitet til å rydde unna og sende ut de varslene de gjør. Så må jeg bare beklage at jeg har blitt brukt, men det skjedde mot min viten og vilje, sier Sundsbø.
– Kan du huske å ha åpnet en lignende e-post?
– Det er det jeg antakelig har gjort. Men jeg har i hvert fall ikke gått videre på noe. Jeg må ha gjort det, men jeg har ikke gått videre på det. Derfor kan jeg ikke erindre å ha vært inne på noe jeg bevisst trykket videre på, svarer Sundsbø.
Les mer: – Det begynte å renne ut «spammail»
Datamaskin tilbakestilt
Stortingets IT-avdeling skal ha stanset ytterligere utsendelser av eposten fra den infiserte datamaskinen. Aldrimer.no er ikke kjent med om IT-avdelingen oppdaget utsendelsene for egen maskin eller om situasjonen ble avdekket ved hjelp av tilbakemeldinger utenfra.
Aldrimer.no har fått opplyst at datamaskinen til politisk rådgiver Dagfinn Sundsbø er tilbakestilt, og at det er igangsatt nødvendige tiltak for å hindre videre spredning.
Bekrefter
— En bruker på Stortinget fikk en e-post på fredag med lenke til ondsinnet kode. Denne lenken har brukeren klikket på, noe som førte til at brukerens PC ble brukt til å sende ut e-post, både spam og linker til ondsinnet kode, til både eksterne og interne brukere. Det ble sendt ut flere tusen e-post, bekrefter Rebekka Gundhus, avdelingssjef for IT-avdelingen på Stortinget.
— PC’en ble tatt av nettverket da problemet ble identifisert og nødvendige tiltak gjennomført, legger hun til. Gundhus understreker at Stortinget arbeider kontinuerlig med bevisstgjøring rundt sikkerhet. Stortinget gjennomfører derfor eget læringsopplegg (nanolæring), egen årlig sikkerhetsdag, jevnlige foredrag for å informere og forebygge internt.

Stortingets administrasjon mener den siste hendelsen ikke kan knyttes til forsøket på å infiltrere datanettverkene til PST, UD, Aps stortingsgruppe og seks andre epostkontor, og som ble kjent forrige uke.
— Vi ser ingen forbindelse mellom dette og hendelsen rund Arbeiderpartiets stortingsgruppe, sier Gundhus til Aldrimer.no.
PST mener den russiske hackergrupperingen APT29, også kjent som «Cozy Bear», står bak det målrettede spearphishing-forsøket som ble kjent forrige uke, og som ble oppdaget ved hjelp av tips fra en av PSTs samarbeidende tjenester.
Penetrasjonsforsøket skjedde ved at en e-post ble sendt til ni forskjellige epostkontoer i desember i fjor.
Les også: PST, UD og Ap hacket av Russland
Vil ikke utelukke mulig sammenheng
Politiets sikkerhetstjeneste (PST) opplyser til Aldrimer.no at tjenesten ikke har noe informasjon som tyder på en sammenheng med hackingforsøket fra russisk hold, men heller ikke kan utelukke at de to hendelsene er koplet til hverandre.
— Vi har ingen informasjon om at denne hendelsen kan knyttes til saken om hackingen av de ni epostene, men kan heller ikke utelukke det. Denne typen aktivitet skjer hele tiden i et stort omfang. Det kan være tilfeldig at det var Stortinget som ble rammet denne gangen også, sier seniorrådgiver og pressekontakt Martin Bernsen i PST til Aldrimer.no.
***
Tips oss: Vet du noe om denne saken eller har du nyhetstips om andre saker du vil at vi skal skrive om? Ta kontakt med oss, enten på post@aldrimer.no eller via det krypterte kontaktskjemaet på våre nettsider. Dersom du ønsker å sikre deg komplett anonymitet – last ned TOR browser og gå inn på vår tipsplattform www.securileaks.org mens du er inne i TOR-browseren.

Kjetil Stormark
Kjetil Stormark er en journalist, forfatter og redaktør med mer enn 30 års journalistisk fartstid. Hans spesialområder er forsvars- og sikkerhetspolitikk, Forsvaret, politiet, terrorangrepene 22. juli 2011 spesielt og terrorisme generelt, etterretning, ekstremisme og historiske forhold fra den kalde krigen. Han har gjennomført mange dokumentarprosjekter, både som bøker og filmer. Stormark blir mye brukt som kommentator på stoffområder han dekker. Stormark er tidligere PR-rådgiver i byrået JKL Oslo. Stormark var presseråd for den norske FN-delegasjonen i New York da Norge var medlem av Sikkerhetsrådet i 2001-2002.

One comment
May-Britt P. Opsahl
10/02/2017 at 18:33
Sikkerhet for vårt nødnett er i disse dager helt nødvendig. Hvordan kan det ha seg at vi bruker dataingeniører i India for å drifte dette? Står det på penger eller kunnskap. Dersom det siste, kan indiske ingeniører bosette seg i Norge. Nærhet er det beste og sikreste. Hvem har ansvaret for og handlekraft nok til å ordne opp i denne missæren.:(